Дослідники знайшли 7942 відкриті в інтернеті системи на сонячних станціях
Modat і нідерландський центр кібербезпеки виявили доступні з інтернету адміністративні та керувальні інтерфейси. Підрахунок охоплює системи на СЕС у 34 країнах.
Коротко
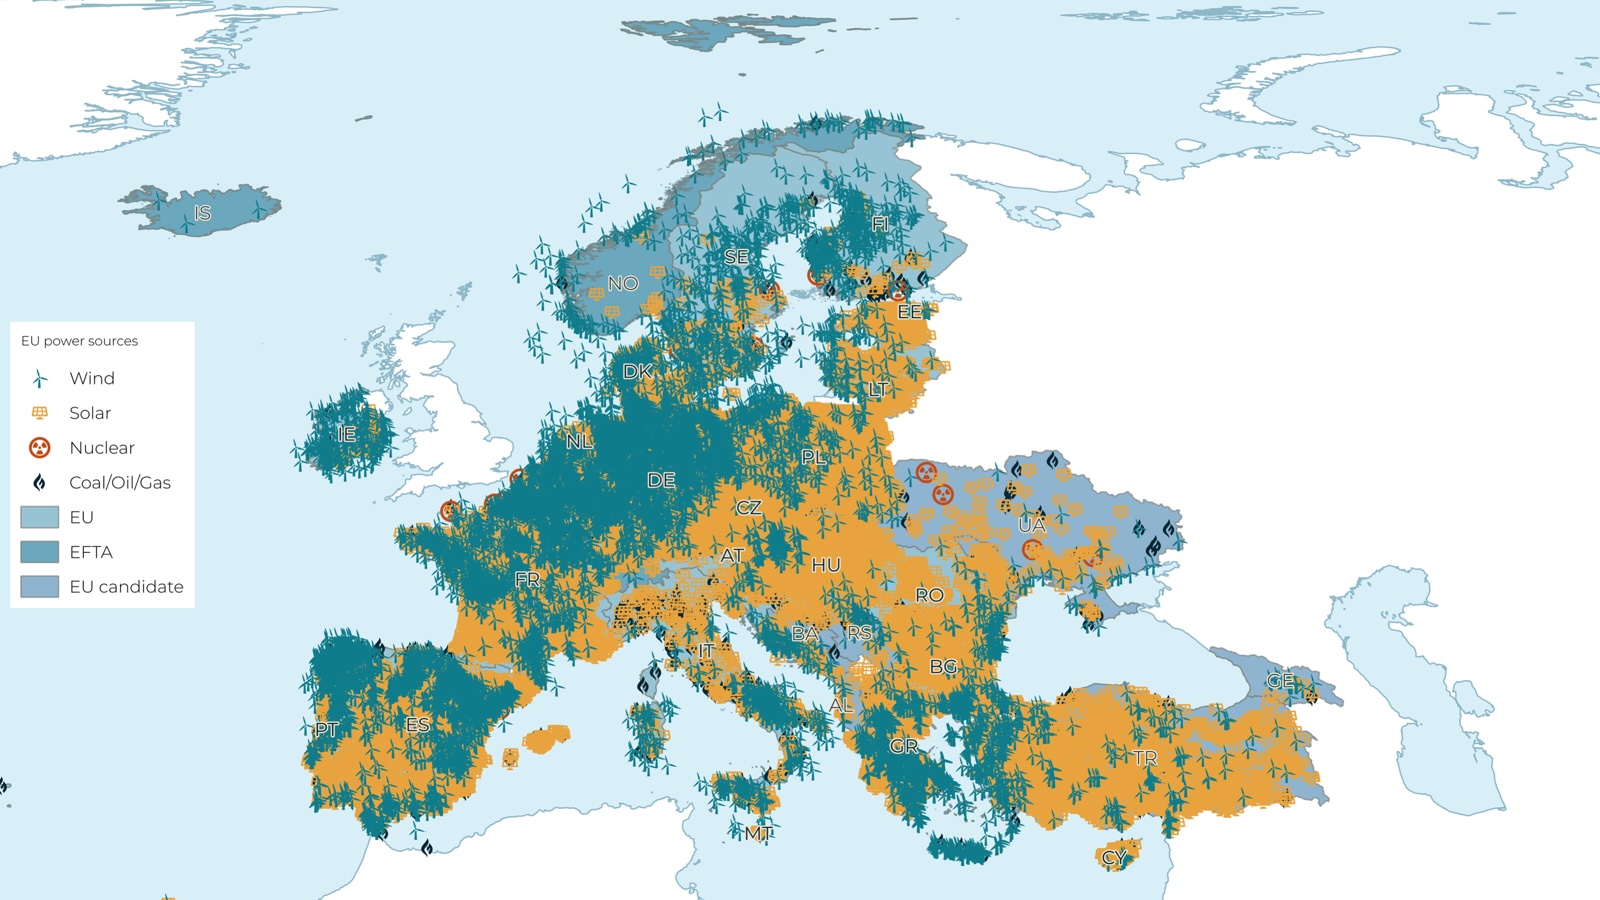
Modat і Національний центр кібербезпеки Нідерландів дослідили мережеву доступність систем сонячних і вітрових станцій у 40 європейських країнах. Загалом виявили 8547 систем, які, за оцінкою дослідників, мали бути закриті від зовнішнього доступу. Із них 7942 пов'язані із СЕС, ще 605 - із вітровою генерацією. Дахові установки до дослідження не входили. Серед прикладів - доступні адміністративні інтерфейси, панелі керування та вебсервери промислових контролерів. Рахували системи, які вдалося прив'язати до конкретних майданчиків; одна система може обслуговувати кілька одиниць обладнання. Статистика описує зовнішню доступність інтерфейсів. Окремої кількості зламаних станцій у матеріалі немає.
Дослідники оприлюднили агреговані результати без адрес пристроїв і назв операторів; повідомлення власникам передають через національні команди реагування. У матеріалі також порушено питання достовірності даних, якими обмінюються станції, мережеві оператори, трейдери та сервісні компанії.
Ключові висновки
Зовнішня доступність панелі керування створює шлях до впливу на роботу енергетичного обладнання. Ризик охоплює також підміну оперативних даних у ланцюжку між станцією та її підрядниками.